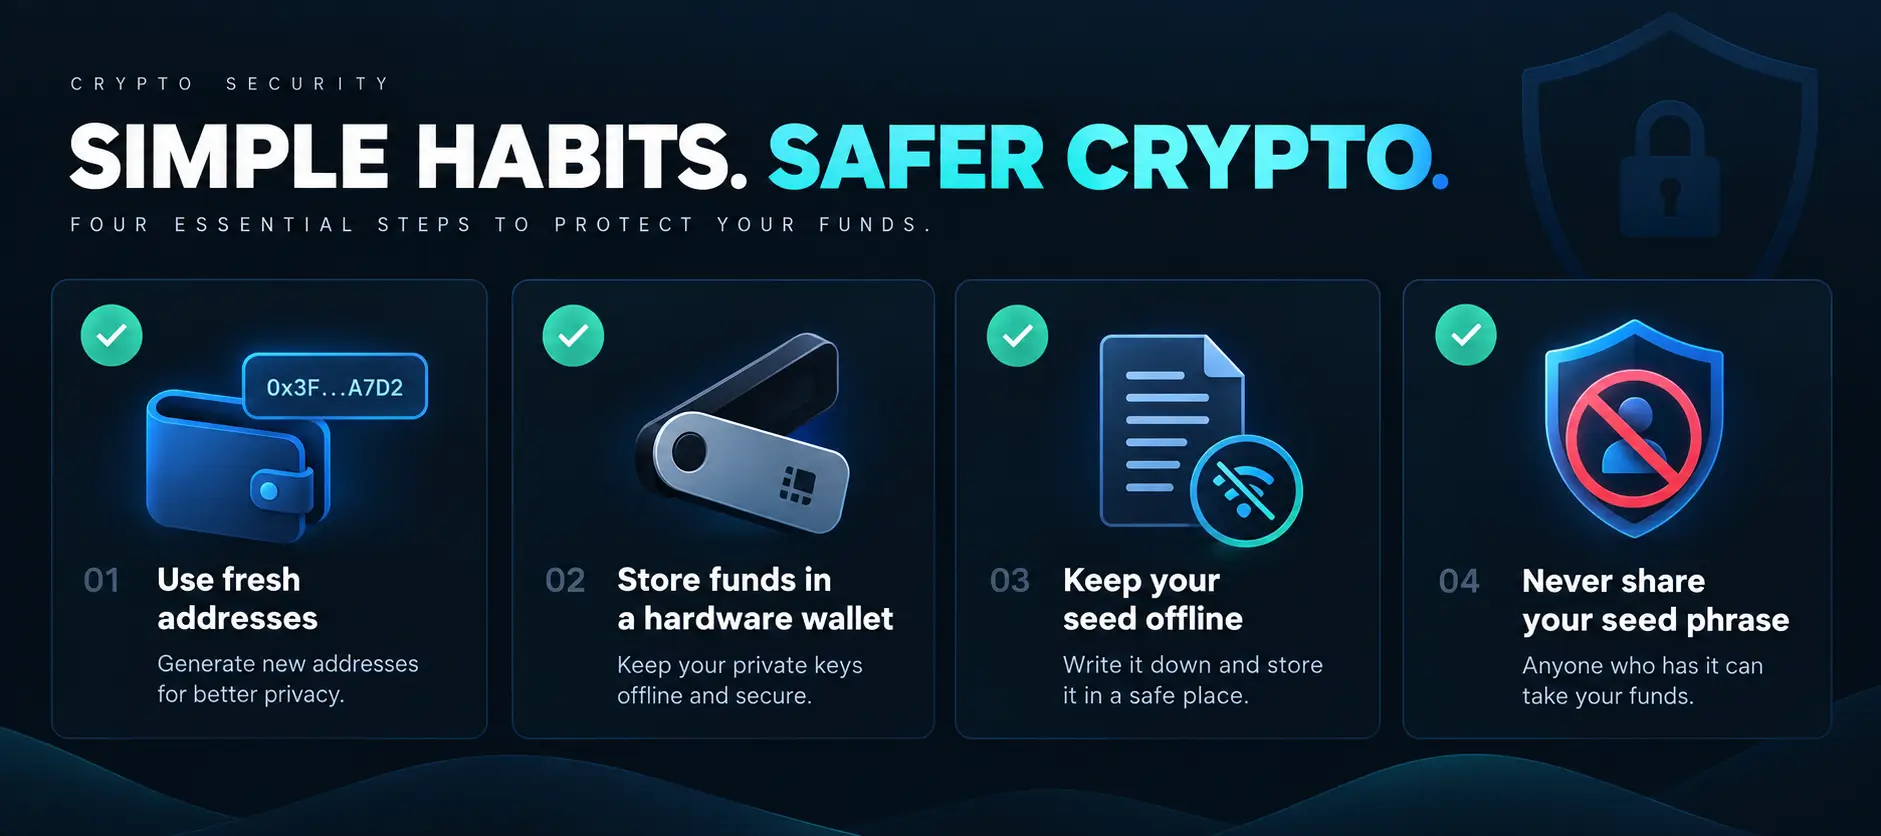
Die meisten Menschen behandeln ihre Krypto-Wallet derzeit wie eine verschlossene Schublade und vergessen sie dann.
Ehrlich gesagt hat das eine Weile funktioniert, könnte aber nicht mehr lange funktionieren, weil zwei große Kräfte gleichzeitig gegen uns arbeiten.
Das sind zum einen Quantencomputer und zum anderen KI-Modelle, die jeden einzelnen Tag stärker werden, wenn Tausende von GPUs auf den Markt kommen.
Dadurch wirken Betrugsmaschen realistischer denn je. Europol hat gerade gewarnt, dass Wallets – nicht die Blockchains selbst – der Hauptangriffspunkt sind. Gleichzeitig bringen Deepfake-Support-Anrufe und von KI geschriebene Phishing-Nachrichten Menschen um ihre Gelder, die sich eigentlich für vorsichtig hielten.
Dieser Leitfaden bleibt praxisnah. Sie brauchen weder einen Physikabschluss noch einen neuen Laptop voller experimenteller Software.
1. Wie das Quantenrisiko wirklich aussieht
Quantencomputer werden nicht morgen die gesamte Blockchain zerstören. Laut den Europol-Berichten vom Oktober 2026 ist klar, dass hash-geschützte Chains (wie Bitcoins SHA-256) widerstandsfähiger sind. Die Schwachstelle ist die Public-Key-Kryptografie, die Wallets zum Nachweis des Eigentums verwenden.
Wenn Sie von einer Bitcoin-Adresse aus Geld ausgeben, wird der öffentliche Schlüssel on-chain sichtbar. Ein ausreichend leistungsfähiger Quantencomputer der Zukunft könnte theoretisch von diesem öffentlichen Schlüssel aus rückwärts arbeiten und den privaten Schlüssel rekonstruieren. Schätzungsweise 6 bis 7 Millionen Bitcoin liegen bereits auf Adressen mit offengelegten öffentlichen Schlüsseln.
Dazu gehören alte Coins aus der Satoshi-Ära und viele Adressen, die wiederverwendet wurden. Diese Coins lassen sich im Nachhinein nicht mehr absichern. Der einzige wirkliche Schutz besteht darin, sie zu bewegen, bevor eine entsprechend fähige Maschine existiert.
Eine solche Maschine existiert noch nicht, aber für Inhaber ist der praktische Punkt, jetzt unnötige Angriffsflächen zu reduzieren. Frische Adressen und ein vorsichtiger Umgang mit Ausgaben verschaffen Zeit. Dafür müssen Sie nicht auf perfekte Post-Quanten-Wallets warten.
2. Wie KI die Alltagsbedrohung erhöht
KI ist bereits im Einsatz und entwickelt sich zu einer großen Bedrohung. Betrüger müssen keine Verschlüsselung mehr knacken, wenn sie Sie dazu bringen können, selbst etwas zu signieren. Daten von TRM Labs zeigen, dass Deepfake-bezogene Verluste im Jahr 2026 bereits deutlich über der Gesamtsumme des Vorjahres liegen.
Gefälschte KI-Trading-Tools haben auf infizierten Computern außerdem Browser-Wallet-Erweiterungen ersetzt und verwandeln einen vertrauten MetaMask-Bildschirm in eine Seed-Phrase-Falle. KI-Agenten, die Wallets für Nutzer verwalten, schaffen eine weitere Angriffsfläche. Das sind hochgradig manipulierte Router, die Guthaben abziehen können, ohne dass der Nutzer überhaupt eine Seed-Phrase eintippt.
[Bild 2 hier: Geteiltes Bild mit einem Deepfake-Videoanruf auf der einen Seite und einem einfachen Bestätigungsbildschirm einer Hardware-Wallet auf der anderen]
3. Adresshygiene, die die Angriffsfläche wirklich reduziert
Wenn Sie ein Bitcoin-Maxi sind, sollten Sie diesen Teil des Blogs besonders beachten.
Das Beste, was Sie derzeit tun können, ist, für jede Transaktion neue Bitcoin-Adressen zu generieren. Tatsächlich erzeugen moderne Bitcoin-Wallets für jede Einzahlung bereits eine neue Empfangsadresse. Sobald eine Adresse eine Transaktion gesendet hat, ist ihr öffentlicher Schlüssel öffentlich. Alle verbleibenden Coins auf dieser Adresse werden für künftige Quantenanalysen sichtbarer.
Bevorzugen Sie native SegWit-Adressen, die mit bc1q beginnen. Diese verbergen den öffentlichen Schlüssel hinter einem Hash, bis Sie ausgeben. Taproot-Adressen, die mit bc1p beginnen, legen den öffentlichen Schlüssel früher offen, daher verschieben einige Inhaber große langfristige Bestände daraus, wenn sie die Datenschutzfunktionen nicht aktiv nutzen.
Auf Ethereum und anderen EVM-Chains ist das Bild ähnlich, aber nicht identisch. Jeder Account, der jemals eine Transaktion signiert hat, hat einen offengelegten öffentlichen Schlüssel. Der praktische Schritt ist einfach: Signieren Sie nichts, was Sie nicht vollständig verstehen, und bewahren Sie große Bestände auf Hardware-Geräten auf, die Sie zwingen, jede Transaktion zu überprüfen.
4. Hardware-Wallets und Seed-Phrase-Regeln, die weiterhin gelten
Eine gute Hardware-Wallet bleibt eine der stärksten Alltagsverteidigungen. Der private Schlüssel verlässt das Gerät nie. Sie bestätigen Zieladresse und Betrag auf dem eigenen Bildschirm der Wallet. Das verhindert, dass die meisten Remote-Malware und gefälschte Browser-Erweiterungen eine Transaktion heimlich umschreiben.
Aktivieren Sie die Passphrase (manchmal als 25. Wort bezeichnet), wenn Ihre Hardware-Wallet sie unterstützt und Sie wissen, wie Sie sie wiederherstellen. Das fügt eine zusätzliche Schutzschicht hinzu, falls die physische Seed je gefunden wird. Halten Sie die Firmware aktuell, vergewissern Sie sich aber, dass das Update von der offiziellen Website oder dem eigenen Aktualisierungsprozess des Geräts stammt – nicht von einem zufälligen E-Mail-Link.
5. Alltägliche Gewohnheiten gegen KI-gestützte Social-Engineering-Angriffe
Werden Sie langsamer, sobald es um Geld geht. Ein echter Support-Mitarbeiter wird Sie niemals unter Druck setzen, Gelder in eine andere Wallet zu verschieben, um Ihre Seed-Phrase in einem Anruf zu verifizieren. Prüfen Sie offizielle Kanäle selbst, statt auf Links in unerwarteten Nachrichten zu klicken.
Verwenden Sie für größere Überweisungen ein eigenes Browser-Profil oder ein separates Gerät. Speichern Sie die echten Websites Ihrer Börsen und Wallets als Lesezeichen. Gefälschte, von KI generierte Seiten können heute perfekt aussehen. Bevor Sie eine Wallet mit einer neuen dApp verbinden, überprüfen Sie die URL Zeichen für Zeichen und beginnen Sie mit einem winzigen Testbetrag.
Wenn Sie KI-Agenten oder automatisierte Tools nutzen, die in Ihrem Namen ausgeben können, halten Sie die Ausgabelimits eng begrenzt und den Wiederherstellungsweg unter Ihrer Kontrolle. Prüfen Sie Transaktionssimulationen auf Hardware-Geräten. Widerrufen Sie alte Token-Freigaben regelmäßig mit einem Tool, dem Sie vertrauen. Das Ziel ist, es einem einzigen überzeugenden Nachrichtentext oder einem einzigen schlechten Tool-Aufruf schwer zu machen, alles zu leeren.
6. Vorbereitung auf den längeren Post-Quanten-Übergang
Die Branche arbeitet an Post-Quanten-Kryptografie. NIST hat bereits mehrere Algorithmen standardisiert. Bitcoin– und Ethereum-Entwickler erforschen Migrationspfade, auch wenn vollständige Upgrades Koordination erfordern und nicht sofort erfolgen werden. Einige Projekte testen hybride Signaturen oder Smart-Contract-Tresore, die vor einer Auszahlung eine zusätzliche Post-Quanten-Prüfung verlangen.
Vitalik Buterin drängt Ethereum dazu, dieses Thema ernst und frühzeitig zu behandeln. Anfang 2026 skizzierte er eine schrittweise Roadmap zur Quantenresistenz, die vier verwundbare Bereiche abdeckt:
- Signaturen auf der Konsens-Ebene
- Datenverfügbarkeit
- Normale Account-Signaturen (ECDSA)
- Und viele Zero-Knowledge-Proofs.
Der Plan stützt sich auf hashbasierte Signaturen für den Konsens, Account-Abstraktion, damit Nutzer das Signaturschema wechseln können, ohne für jede Änderung einen Hard Fork zu benötigen, sowie langfristig auf rekursive Beweise, um die Kosten im Rahmen zu halten.
Vor Kurzem, am 7. Oktober, fügte Vitalik eine Warnung zur KI hinzu. Er bemerkte, dass KI-beschleunigte mathematische Forschung Schwächen in gitterbasierten Verfahren schneller als erwartet finden könnte. Sein Rat ist nicht, heute in Panik alle Gelder zu migrieren. Sondern, sowohl Quanten- als auch potenzielle KI-Risiken für die Kryptografie ernst zu nehmen und Designs zu bevorzugen, die die Angriffsfläche minimieren.
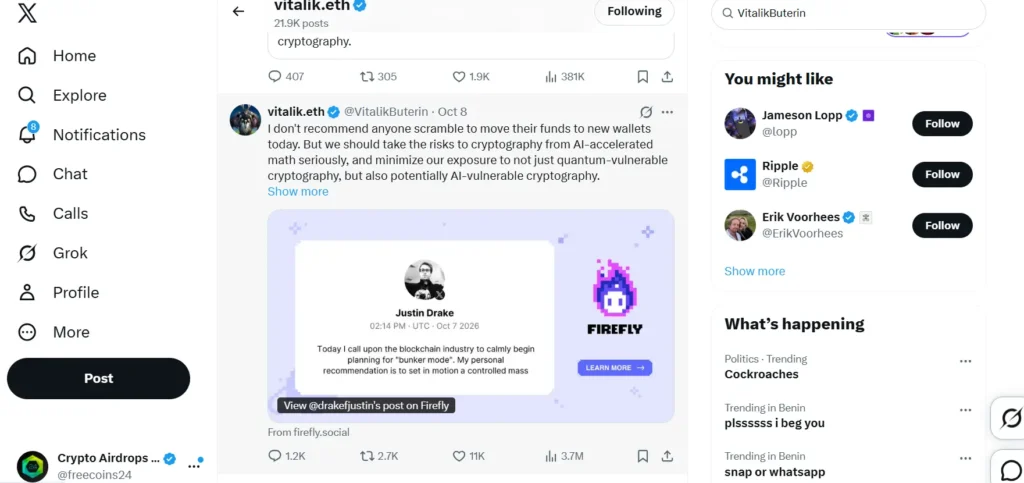
Die breitere Roadmap von Ethereum zielt weiterhin auf eine grundlegende Post-Quanten-Bereitschaft gegen Ende 2029 ab – mit gestuften, optionalen Optionen statt einer einzigen erzwungenen Umstellung.
Dieser Ansatz hilft dem gesamten Ökosystem. Ein klarer, öffentlicher Plan auf der größten Smart-Contract-Chain verringert die Chance auf ein späteres chaotisches Gerangel.
7. Ein einfacher Aktionsplan, mit dem Sie diese Woche beginnen können
Öffnen Sie Ihre wichtigsten Wallets und notieren Sie, welche Adressen nennenswerte Beträge halten.
- Wenn ein großes Bitcoin-Guthaben auf einer wiederverwendeten oder schon lange genutzten Adresse liegt, planen Sie eine kontrollierte Verschiebung auf eine frische Empfangsadresse, die von einer modernen Wallet generiert wurde. Führen Sie die gleiche Prüfung für alle großen Bestände durch, die Sie seit Jahren nicht angerührt haben.
- Bestätigen Sie, dass die Firmware Ihrer Hardware-Wallet aktuell ist und dass Sie sich weiterhin mit der offline aufbewahrten Seed-Phrase wiederherstellen können.
- Testen Sie eine kleine Sendung und einen kleinen Empfang, damit sich der Ablauf vertraut anfühlt.
- Überprüfen und widerrufen Sie alte Token-Freigaben auf den Chains, die Sie am häufigsten verwenden.
Sagen Sie schließlich einer vertrauenswürdigen Person, wo die physischen Seed-Backups liegen, ohne ihr die eigentlichen Wörter mitzuteilen. Das deckt die menschliche Seite ab, falls Ihnen etwas passiert. Der Rest besteht darin, bei jeder Bewegung von Geldern die gleichen sorgfältigen Gewohnheiten zu wiederholen.
Fazit
Der Zeitplan für Quantencomputer ist noch ungewiss, und KI-basierte Betrugsmaschen gibt es bereits. Die Wallets, die am längsten sicher bleiben, gehören den Besitzern, die beide Risiken als real betrachten. Es ist höchste Zeit, diesem Thema Aufmerksamkeit zu schenken und entsprechend zu handeln.
Weitere Sicherheits- und Wallet-Leitfäden finden Sie in unserer Kategorie Crypto Security.
Bleiben Sie auf dem Laufenden
Für tägliche Alerts, ehrliche Analysen und die neuesten Airdrop-Möglichkeiten folgen Sie uns auf X unter @FreeCoins24 und beteiligen Sie sich an der Unterhaltung auf Telegram unter t.me/FreeCoins24.
FAQ: Schutz von Krypto-Wallets vor Quanten- und KI-Risiken
Können Quantencomputer heute schon Krypto stehlen?
Nein. Kein öffentlich zugänglicher Quantencomputer kann die derzeitige Wallet-Kryptografie brechen. Das Risiko liegt in der Zukunft, weshalb Experten empfehlen, sich jetzt vorzubereiten.
Warum sagt Europol, dass Wallets das Hauptrisiko sind?
Weil offengelegte öffentliche Schlüssel in Wallets eines Tages einem leistungsfähigen Quantencomputer ermöglichen könnten, den privaten Schlüssel abzuleiten. Die Hashfunktionen der Blockchain sind schwerer anzugreifen.
Wie viele Bitcoin sind bereits exponiert?
Schätzungen zufolge liegen etwa 6 bis 7 Millionen BTC auf Adressen, deren öffentliche Schlüssel bereits on-chain sichtbar sind.
Verhindert die Verwendung einer Hardware-Wallet Quantenangriffe?
Sie stoppt die meisten Remote-Angriffe von heute. Sie verbirgt jedoch keinen öffentlichen Schlüssel, der bereits auf der Blockchain steht. Sie brauchen weiterhin gute Adressgewohnheiten.
Welcher Bitcoin-Adress-Typ ist derzeit am besten?
Native SegWit-Adressen, die mit bc1q beginnen, verbergen den öffentlichen Schlüssel, bis Sie ausgeben. Vermeiden Sie die Wiederverwendung von Adressen.
Wie verschlechtert KI Krypto-Betrug?
Deepfake-Stimme und -Video, personalisiertes Phishing und gefälschte KI-Tools, die Wallet-Erweiterungen ersetzen, sind alle bereits im aktiven Einsatz. Sie greifen die Person an, nicht die Mathematik.
Sollte ich all meine Coins auf eine neue „quanten-sichere“ Chain verschieben?
Für die meisten Menschen noch nicht. Warten Sie auf breit unterstützte Upgrades der Wallets und Chains, die Sie bereits verwenden. Experimentelle Optionen bringen ihre eigenen Risiken mit sich.
Ist es sicher, meine Seed-Phrase in einem Passwort-Manager zu speichern?
Die meisten Sicherheitsleitfäden bevorzugen weiterhin eine Offline-Aufbewahrung auf Papier oder Metall. Ein Passwort-Manager ist besser als nichts, bleibt aber online und damit stärker exponiert.
Was soll ich tun, wenn sich jemand als Support ausgibt und nach meiner Seed-Phrase fragt?
Beenden Sie den Anruf oder Chat sofort. Echter Support fragt niemals nach einer Seed-Phrase, einem privaten Schlüssel oder einem Passwort.