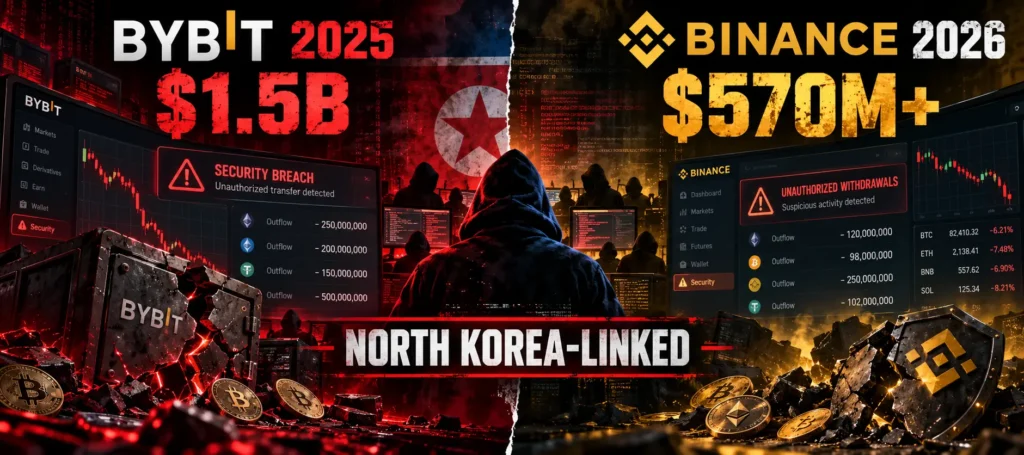
Zwei der größten Krypto-Raubzüge der Geschichte ereigneten sich in weniger als zwei Jahren Abstand.
Bybit verlor im Februar 2025 rund 1,5 Milliarden US-Dollar. Binance meldete ab dem späten 29. Oktober 2026 einen geschätzten Schaden von 6,3 Milliarden US-Dollar.
Beide Angriffe weisen Attributionsmuster auf, die mit Nordkorea-verbundenen Gruppen in Verbindung gebracht werden, die als TraderTraitor oder Lazarus verfolgt werden. Das kurze Zeitfenster zwischen ihnen ist kein Zufall. Diese Ereignisse verweisen auf strukturelle Schwächen in der Betriebssicherheit, im Hot-Wallet-Design und in der Reaktion auf Bedrohungen.
Die Branche sieht sich nun wachsenden Risiken durch staatliche Akteure, KI-gestützte Angriffe und Quantencomputing gegenüber.
Dieser Beitrag erklärt, was bei Binance.com geschah, welches Muster sich zeigt und welche unmittelbaren Folgen bis zur nächsten Ebene von Bedrohungen reichen.
1. Wie der Binance-Hack ablief
Bleiben wir klar und direkt. Der Vorfall bei Binance begann am 29. Oktober 2026 gegen 20:05 Uhr UTC.
Die Angreifer verschoben Vermögenswerte über 9 bis 10 Chains, mit den größten Verlusten auf Ethereum.
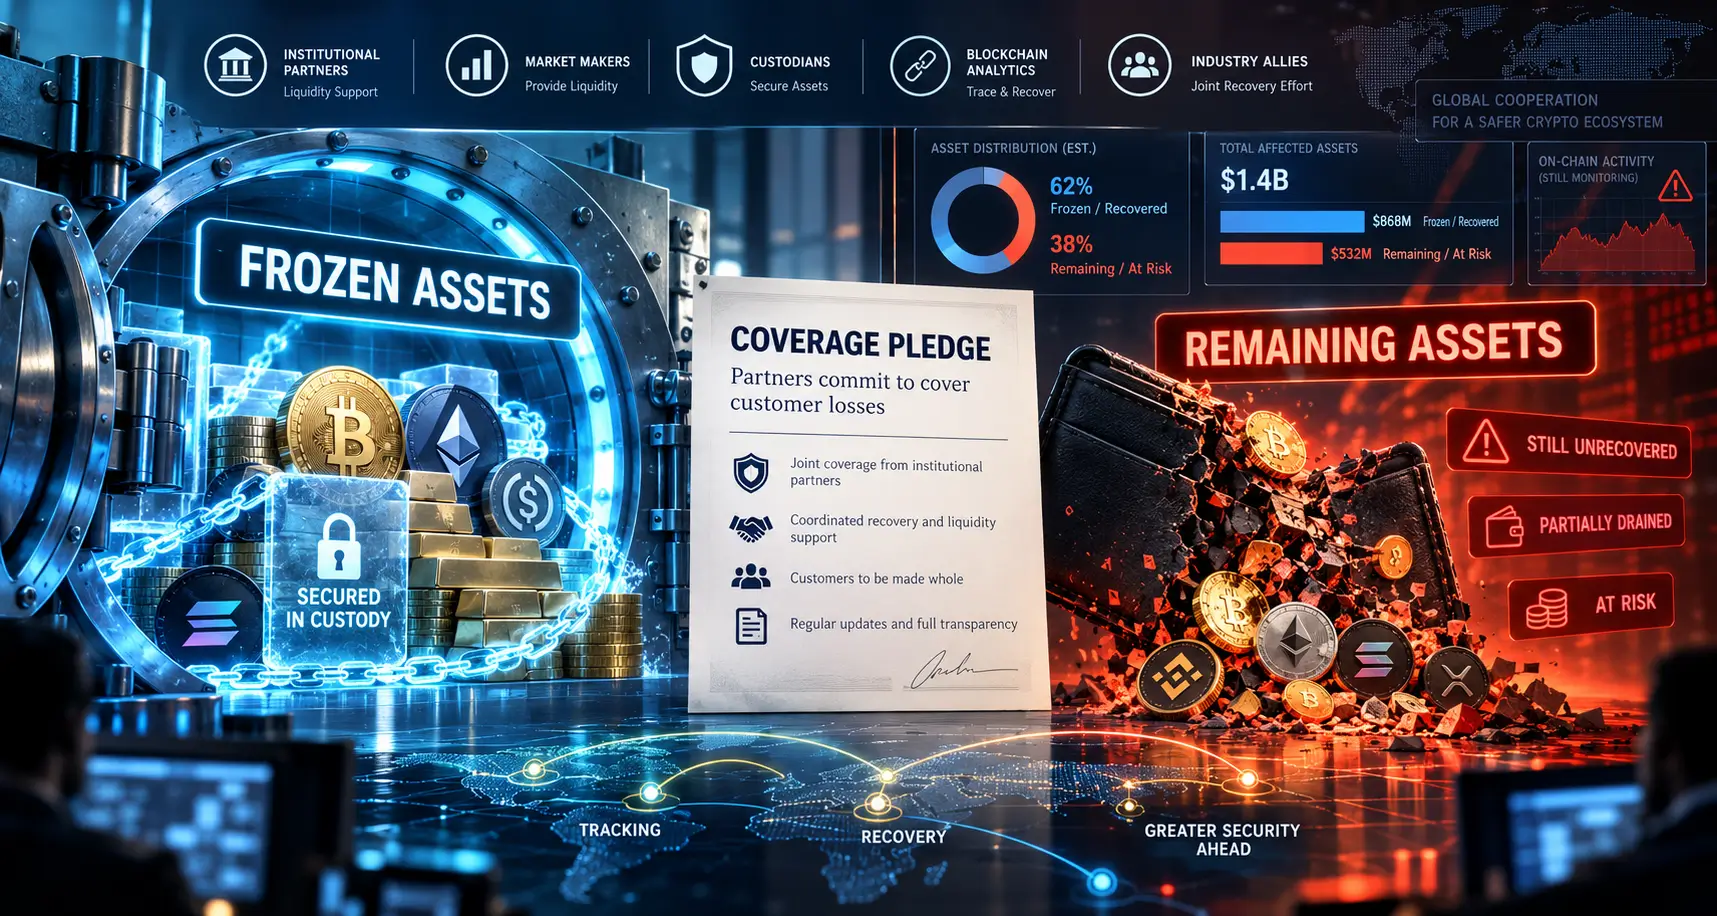
Der Gesamtschaden wird auf grob 6,3 bis 6,36 Milliarden US-Dollar geschätzt, wobei bis zu 3 Milliarden an Vermögenswerten von Tether und Circle eingefroren wurden.
Zum Zeitpunkt des Verfassens dieses Beitrags gibt es keine vorläufigen Erkenntnisse außer dem kompromittierten Laptop eines DevOps-Ingenieurs. Die Angreifer erstellten einen unautorisierten Withdrawal-Nonce-Contract und spamten das System mit Einreichungen. Es handelt sich um einen komplexen Angriff, da es keine Hinweise auf ein Leck eines Private Keys gibt.
Hier eine kurze Übersicht, wie die Angreifer 6 Milliarden US-Dollar von Binance.com abgezogen haben:
- Der Laptop eines DevOps-Ingenieurs wurde kompromittiert, wodurch der Angreifer Zugriff auf einen internen Service-Container erhielt.
- Von diesem Container aus reichte der Angreifer unautorisierte Auszahlungs-Transaktionen über mehrere Chains ein.
- Auf Ethereum nutzten die Angreifer EIP-7702, um ein Hot Wallet an einen externen Contract zu delegieren, der als Sweeper fungierte.
- Normale Transfers bewegten die verbleibenden Vermögenswerte auf anderen Chains (Bitcoin, Tron, Avalanche, Polygon und weitere).
- Vorgelagerte Testaktivitäten waren über Tornado Cash zu erkennen, bevor die Hauptabflüsse begannen.
- Die größten Einzelbewegungen fanden in einem engen Zeitfenster von rund 20 Minuten statt, beginnend spät am 29. Oktober.
2. Warum die größten Krypto-Hacks immer wieder passieren
Bybit– und Binance-Hacks haben dieselben Hauptursachen.
Hot Wallets bleiben für schnelle Auszahlungen und eine gute Nutzererfahrung notwendig, schaffen aber große, online erreichbare Ziele. Ein einziger kompromittierter Laptop oder eine manipulierte Signing-Oberfläche kann die Tür öffnen.
Interne Systeme sind so komplex geworden, dass ein einziger operativer Einstiegspunkt zu Abflüssen über viele Chains führen kann. Staatliche Akteure bringen Geduld, maßgeschneiderte Tools und die Fähigkeit mit, auf den richtigen Moment zu warten.
Nach Bybit sprach die Branche über bessere Verifizierung beim Signieren und eine geringere Abhängigkeit von einzelnen Interfaces. Viele Plattformen verbesserten ihr Monitoring, dennoch trat dieselbe Klasse operativer Kompromittierung erneut, in noch größerem Maßstab, auf.
3. Unmittelbare und weitergehende Folgen
Rund 2,7 bis 3 Milliarden US-Dollar wurden bisher über Tether, Circle, Ripple, World Liberty Financial, Arbitrum und andere Partner eingefroren. Die verbleibende Exponierung liegt hauptsächlich in BTC und ETH, die weiterhin vom Angreifer kontrolliert werden.
Binance pausierte Auszahlungen, während der Withdrawal-Service überarbeitet und betroffene Adressautorisierungen widerrufen wurden. Die Börse sagte eine vollständige Abdeckung aus dem SAFU-Fund und aus Unternehmensressourcen zu und reservierte dafür mehr als 6,34 Milliarden US-Dollar.
Die weitergehenden Auswirkungen reichen über eine einzelne Plattform hinaus, da große, erfolgreiche Angriffe den Druck auf strengere Regulierung, höhere Versicherungskosten und mehr Zurückhaltung seitens institutioneller Akteure erhöhen.
Von nun an hebt jedes wiederholte Multi-Milliarden-Dollar-Ereignis die Messlatte dafür an, was als akzeptables Betriebsrisiko gilt.
4. Die nächste Ebene existenzieller Bedrohungen
Staatlich unterstützte Teams demonstrieren bereits die Fähigkeit, Social Engineering, Supply-Chain-Kompromittierung und On-Chain-Execution im großen Maßstab zu kombinieren. KI beschleunigt dieses Vorgehen: Sie verkürzt die Zeit für das Auffinden von Schwachstellen, die Exploit-Erstellung, gezieltes Phishing und die Entwicklung überzeugender Fake-Interfaces.
Selbst Elon Musk geht so weit anzuerkennen, dass „Superintelligence-Agenten dies irgendwann tun werden, um sich selbst Währungen zu verschaffen, nicht einem Menschen“.
Damit liegt er im Kern richtig, denn autonome Agenten können Systeme kontinuierlich sondieren und sich deutlich schneller anpassen als manuelle Prüfzyklen.
Der harte Teil ist, dass Quantum-Computing eine längerfristige Ebene hinzufügt. Aktuelle ECDSA-Signaturen und alle offengelegten Public Keys bleiben angreifbar, sobald ausreichend leistungsfähige Quantenrechner verfügbar sind. Dadurch geraten 80 Milliarden Dollar an Satoshis Bitcoin in eine rote Gefahrenzone.
5. Wie die Branche endlich echte Resilienz aufbauen kann
Zero-Trust-Architekturen, Multi-Party-Computation oder Threshold-Signaturen sowie eine deutlich geringere Hot-Wallet-Exponierung begrenzen den Schaden durch jeden einzelnen kompromittierten Endpunkt.
Ein Echtzeit-Anomalie-Monitoring, das speziell ungewöhnliche EIP-7702-Delegationen oder plötzliche Multi-Chain-Sweeps markiert, kann die Reaktionszeit verkürzen. Systematische Koordination in der Branche ist ebenso wichtig. Gemeinsame Intelligence-Feeds und vorab vereinbarte Freeze-Protokolle ermöglichen es Stablecoin-Emittenten, Chains und Börsen, in Minuten statt in Stunden zu handeln.
Upgrades bei Betriebs- und Signing-Sicherheit
- Umstieg auf Zero-Trust-Architekturen, damit kein einzelner kompromittierter Endpunkt weitreichenden Zugriff gewährt.
- Einführung von Multi-Party-Computation oder Threshold-Signaturen, um Single Points of Approval zu eliminieren.
- Deutliche Reduzierung der Hot-Wallet-Exponierung und Verwahrung des Großteils der Vermögenswerte in Offline- oder stark eingeschränkten Setups.
- Einsatz von Echtzeit-Anomalie-Monitoring, das ungewöhnliche EIP-7702-Delegationen, plötzliche Multi-Chain-Sweeps und abnorme Auszahlungsmuster markiert.
Koordination in der Branche
- Aufbau gemeinsamer Intelligence-Feeds, damit Börsen, Stablecoin-Emittenten und Chains dieselben Bedrohungssignale schnell sehen.
- Vorab vereinbarte Freeze-Protokolle, damit Partner Vermögenswerte in Minuten statt Stunden sperren können.
- Standardisierung der Kommunikation nach Vorfällen und von Proof-of-Reserves-Updates, damit Nutzer konsistente Informationen erhalten.
KI zur Verteidigung einsetzen
- Einsatz automatisierter Erkennung von anomalem Signing-Verhalten und Phishing-Kampagnen.
- Überwachung von Supply-Chain- und Abhängigkeitsänderungen auf frühe Anzeichen einer Kompromittierung.
- Nutzung von KI-Agenten, die interne Systeme kontinuierlich auf Schwachstellen prüfen, bevor Angreifer sie finden.
Post-Quantum-Sicherheit und langfristige Vorbereitung
- Festlegung konkreter Migrationszeiträume für Post-Quantum-Signaturschemata und Adressformate.
- Reduzierung der Exponierung öffentlicher Schlüssel, wo möglich, und Planung von Adresshygiene-Upgrades.
- Behandlung des Quantenrisikos als geplante Engineering-Aufgabe statt als fernes Forschungsthema.
Praktiken für Nutzer, Institutionen und das Ökosystem
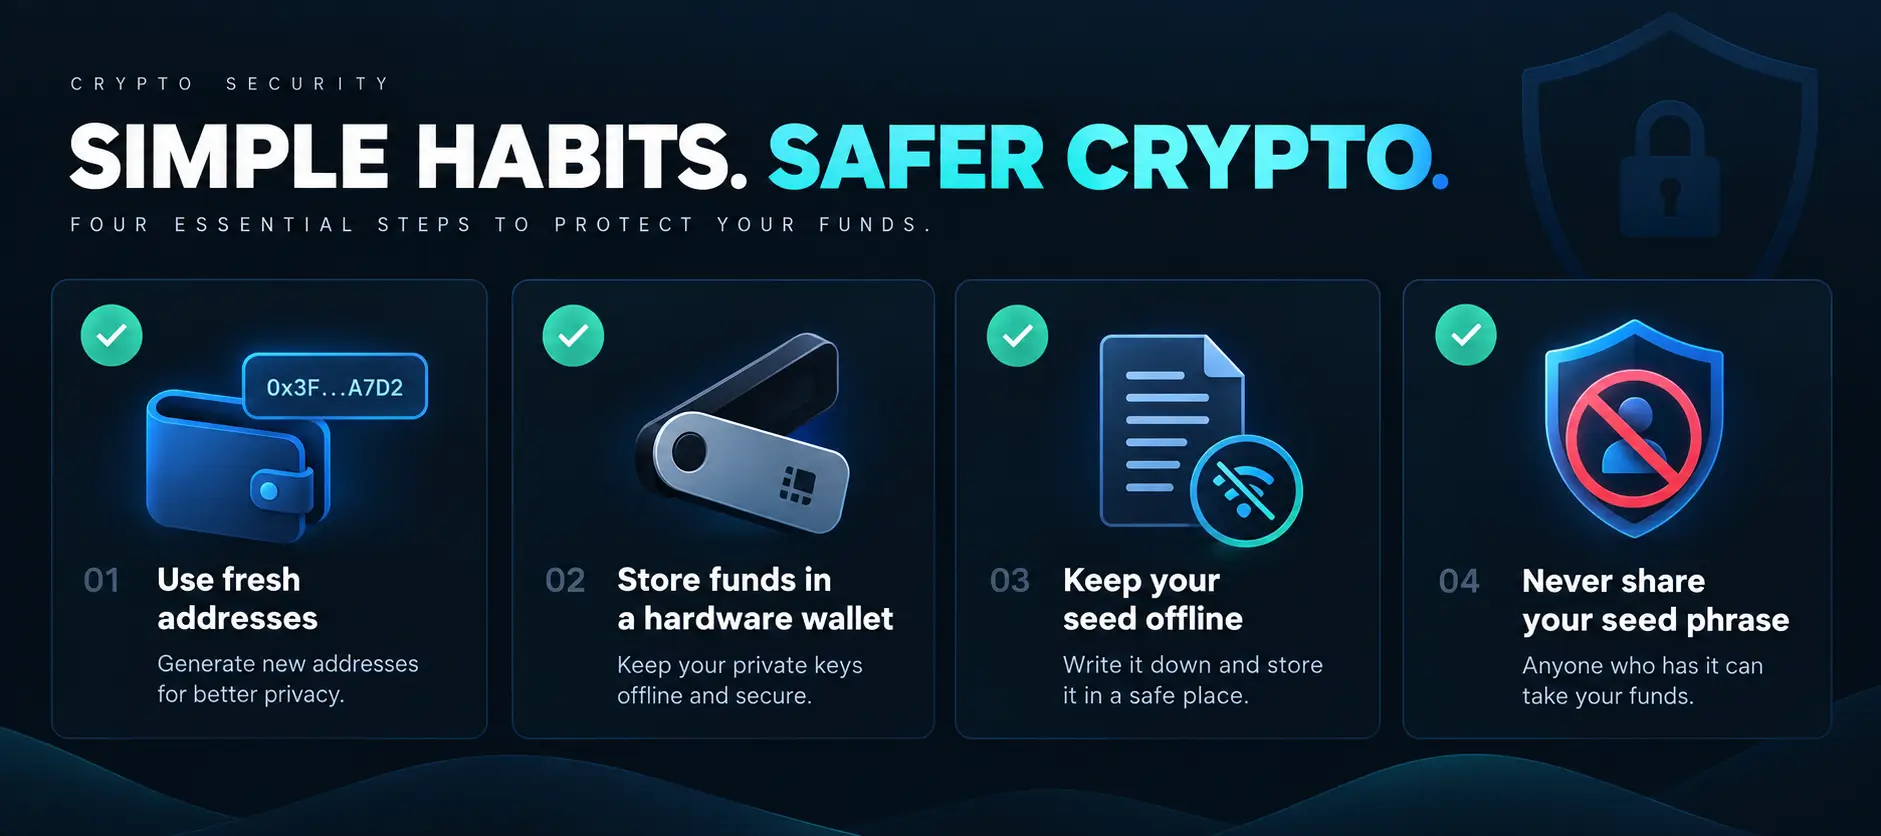
- Langfristige Bestände in Self-Custody auf Hardware-Wallets halten.
- Über verschiedene Anbieter diversifizieren und niemals große Guthaben langfristig auf einer einzigen Börse belassen.
- Versicherung nutzen, wo verfügbar, und von Anbietern messbare Custody-Standards verlangen.
- Jede zentralisierte Plattform als temporären Handelsplatz statt als dauerhaften Speicher betrachten.
6. Was Binance-Nutzer jetzt tun können, um ihre Gelder zu sichern
Die offiziellen Stellungnahmen von Binance sind konsistent.
„Binance wird alle Verluste aus dem SAFU-Fund und den Unternehmensmitteln decken. Nutzervermögen sind sicher. Wir werden außerdem einen aktualisierten Proof of Reserves veröffentlichen, sobald die Behebung abgeschlossen ist.“
Ein späteres Update stellte klar, dass Binance über 6,34 Milliarden US-Dollar an Unternehmensmitteln zurückgestellt hat, um den Vorfall zu decken, wobei 5 Milliarden bereits in genau den Token-Assets gehalten werden, die betroffen sind, und der Rest über Markt- und OTC-Kanäle zugekauft wird.
Rund 3 Milliarden US-Dollar sind derzeit bei Branchenpartnern eingefroren.
Zwischenzeitliche Handelsalternativen (solange Binance-Auszahlungen pausiert sind oder zur Diversifikation)
- Bbybit: starke regulatorische Ausrichtung.
- Kraken: lange Betriebshistorie und starker Fokus auf Sicherheitspraktiken.
- OKX und Bitget: große regulierte Plattformen mit breiter Asset-Unterstützung.
- Behandeln Sie jede zentralisierte Plattform mit demselben Bewusstsein für Betriebsrisiken. Auch Bybit erlebte einen größeren Vorfall im Jahr 2025.
- Halten Sie keine großen Guthaben langfristig auf einer einzelnen Börse. Nutzen Sie diese Plattformen primär für aktiven Handel und verschieben Sie nicht genutzte Gelder in Self-Custody oder diversifizierte Verwahrungslösungen.
7. Fazit
Der Weg von Bybits Verlust von 1,5 Milliarden Dollar bis zu Binances Schaden von 6,3 Milliarden Dollar zeigt dieselben strukturellen Schwächen – nur in größerem Maßstab. Teilweise Fortschritte sind erkennbar, bleiben aber unvollständig. Dauerhafte Resilienz erfordert gleichzeitiges Handeln auf mehreren Ebenen.
Das Zeitfenster, um diese Verteidigungen aufzubauen, ist jetzt offen. Der nächste Vorfall oder das Aufkommen leistungsfähigerer KI- und Quanten-Tools wird sich schwerer eindämmen lassen, wenn Branche und Nutzer abwarten. Echte Resilienz ist durch anhaltende kollektive und persönliche Anstrengungen erreichbar.
Weitere Sicherheitsguides und Markt-Updates finden Sie in unserer Kategorie Crypto Security.
Bleiben Sie auf dem Laufenden
Für tägliche Alerts, ehrliche Analysen und die neuesten Entwicklungen folgen Sie uns auf X unter @FreeCoins24 und diskutieren Sie mit uns auf Telegram unter t.me/FreeCoins24.
FAQ: Binance-Hack 2026 und Resilienz der Branche
Wie groß war der Binance-Vorfall am 29. Oktober 2026?
Binance schätzte den Gesamtschaden auf rund 6,3 Milliarden Dollar über mehrere Chains hinweg. Analysten bezeichneten ihn als den größten Krypto-Diebstahl aller Zeiten.
Was verursachte den Binance-Einbruch laut vorläufigen Erkenntnissen?
Ein kompromittierter Laptop eines DevOps-Ingenieurs, der Zugriff auf einen Service-Container und unautorisierte Auszahlungs-Einreichungen ermöglichte. Es wurden keine Hinweise auf ein Leck eines Private Keys gemeldet.
Wie viel der gestohlenen Vermögenswerte wurde eingefroren?
Bisher rund 2,7 bis 3 Milliarden Dollar, hauptsächlich Stablecoins, über Tether, Circle und andere Partner.
Wird Binance die Verluste der Nutzer decken?
Ja. Die Börse erklärte, sie werde alle Verluste aus dem SAFU-Fund und Unternehmensmitteln decken und dafür mehr als 6,34 Milliarden Dollar zurückstellen. Nutzervermögen werden als sicher beschrieben.
Wann werden Binance-Auszahlungen wieder aufgenommen?
Auszahlungen wurden pausiert, während das Sicherheits-Upgrade abgeschlossen wurde. Ein Update nannte einen erwarteten Zeitraum von rund 45 Stunden nach der Pause. Prüfen Sie die offiziellen Binance-Kanäle für den aktuellen Stand.
War der Angriff mit Nordkorea verbunden?
Antwort: Blockchain-Analysten, darunter TRM Labs, führten ihn mit hoher Sicherheit auf Muster von TraderTraitor / Lazarus zurück – dieselben Gruppen, die mit dem Bybit-Vorfall 2025 in Verbindung gebracht werden. Eine offizielle Bestätigung steht noch aus.
Wie ähnelt dies dem Bybit-Hack?
Beide Vorfälle betrafen operative Zugänge und Signing-Infrastruktur statt reinen Private-Key-Diebstahl. Beide führten zu schnellen Multi-Chain-Abflüssen, die denselben Bedrohungsgruppen zugeschrieben werden.
Was können Nutzer tun, während Auszahlungen pausiert sind?
Sich ausschließlich auf offizielle Binance-Kanäle verlassen, Phishing ignorieren, Guthaben überwachen und Sicherheitseinstellungen für die Wiederaufnahme der Services vorbereiten. Ziehen Sie Self-Custody für langfristige Bestände in Betracht, sobald Auszahlungen wieder möglich sind und die Systeme geprüft wurden.
Sind andere Börsen derzeit sicherer?
Jede zentralisierte Börse birgt Betriebsrisiken. Coinbase, Kraken, OKX und Bitget werden häufig als regulierte Alternativen genannt, aber keine davon ist immun. Diversifizieren Sie und bevorzugen Sie Self-Custody für nicht benötigte Gelder.
Was ist nötig, um echte Resilienz zu erreichen?
Bessere Betriebs- und Signing-Sicherheit, schnellere Freeze-Koordination in der Branche, KI zur Verteidigung, konkrete Post-Quantum-Migrationspläne und Nutzer, die Börsen als temporäre Handelsplätze statt als langfristige Tresore behandeln.